12/09/2026
Backup Data Perusahaan dengan Prinsip 3-2-1: Mengapa Satu Salinan Belum Cukup?
Data perusahaan saat ini dapat tersimpan dalam berbagai bentuk. Dokumen administrasi berada di komputer pegawai, database transaksi berjalan di server, file laporan tersimpan di penyimpanan bersama, sementara aplikasi bisnis dapat menggunakan server lokal maupun cloud. Selama semuanya berjalan normal, keberadaan data tersebut sering terasa seperti sesuatu yang akan selalu tersedia.
Perhatian terhadap backup biasanya baru meningkat ketika suatu kondisi membuat data sulit diakses. Penyebabnya dapat beragam, mulai dari perangkat penyimpanan yang mengalami kerusakan, file yang terhapus, kesalahan konfigurasi, gangguan server, hingga serangan siber seperti ransomware.
Karena itu, backup data perusahaan sebaiknya tidak hanya dipahami sebagai kegiatan menyalin file. Tujuan sebenarnya adalah memastikan perusahaan mempunyai jalan untuk memulihkan data dan melanjutkan aktivitas ketika salinan utama tidak dapat digunakan.
Salah satu pendekatan yang cukup dikenal untuk membangun perlindungan tersebut adalah prinsip backup 3-2-1.
Memahami Prinsip Backup 3-2-1
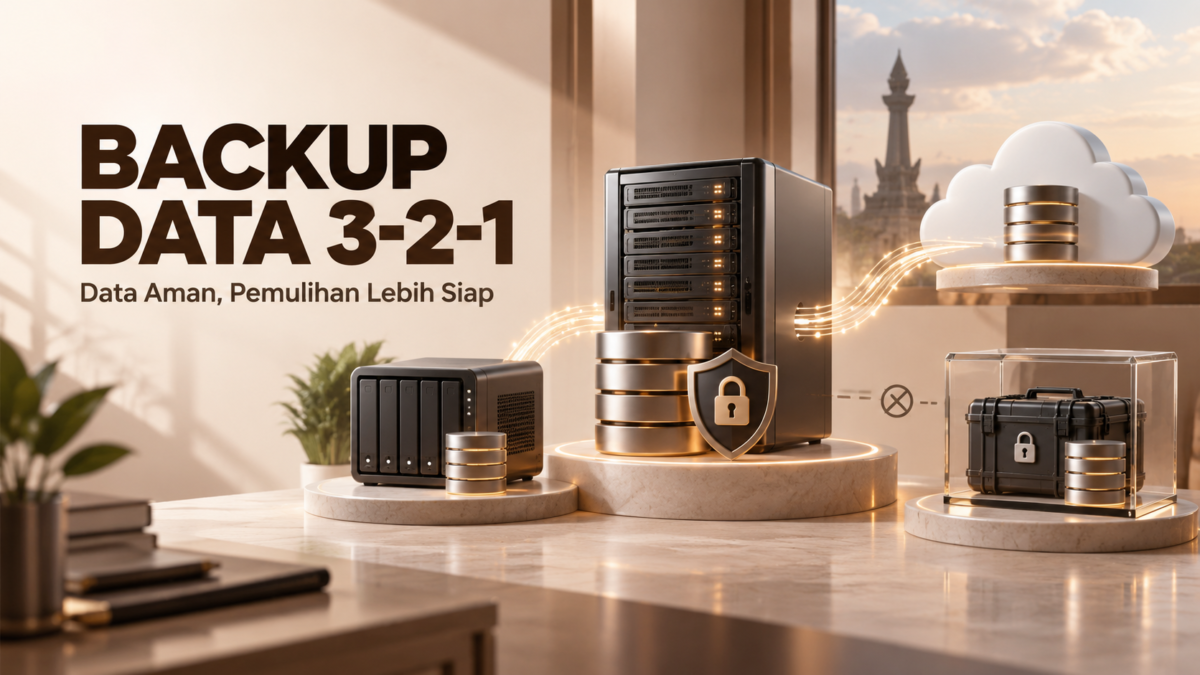
Konsep 3-2-1 pada dasarnya mengajak organisasi untuk tidak menggantungkan seluruh data pada satu tempat penyimpanan. Dalam pendekatan ini terdapat tiga salinan data, menggunakan dua jenis media atau lingkungan penyimpanan yang berbeda, dengan setidaknya satu salinan berada di lokasi terpisah.
Cybersecurity and Infrastructure Security Agency atau CISA juga merujuk pada strategi 3-2-1 dalam panduan mitigasi ransomware. Pendekatan tersebut digambarkan sebagai satu salinan data produksi dan dua salinan backup yang menggunakan media berbeda, dengan salah satunya ditempatkan di luar lokasi utama untuk mendukung pemulihan ketika terjadi gangguan.
Bagi perusahaan, konsep ini bukan berarti setiap data harus menggunakan teknologi yang mahal. Prinsip utamanya adalah mengurangi kemungkinan satu kejadian membuat seluruh salinan data hilang secara bersamaan.
Jika database perusahaan dan backup-nya berada pada hard disk yang sama, misalnya, kerusakan pada perangkat tersebut dapat memengaruhi keduanya. Begitu pula ketika backup berada pada server yang selalu terhubung dan mempunyai akses yang sama dengan data utama. Dalam kondisi tertentu, serangan yang mencapai server utama juga dapat mencapai backup tersebut.
Karena itu, keberagaman media dan pemisahan lokasi memberikan lapisan perlindungan tambahan.
Backup Perlu Dipisahkan dari Data Utama
Bayangkan sebuah perusahaan menggunakan server untuk menjalankan ERP. Setiap malam database otomatis disalin ke folder lain pada server yang sama. Secara administratif, perusahaan memang sudah mempunyai file backup.
Namun, apabila penyimpanan server tersebut mengalami kerusakan, baik database maupun file backup dapat ikut terdampak.
Situasinya juga dapat terjadi ketika ransomware memperoleh akses terhadap perangkat dan backup masih terhubung langsung ke lingkungan yang sama.
CISA menyarankan organisasi mempertahankan backup yang bersifat offline dan terenkripsi serta menguji ketersediaan dan integritas backup secara berkala. Alasannya, sejumlah varian ransomware berusaha mencari, menghapus, atau mengenkripsi backup yang masih dapat dijangkau dari sistem yang sudah terinfeksi.
Karena itu, pemisahan backup mempunyai nilai yang penting. Salinan dapat ditempatkan pada media eksternal yang tidak selalu terhubung, penyimpanan lain dengan akses terpisah, layanan cloud yang sesuai, atau lokasi fisik yang berbeda.
Pilihan teknologinya dapat menyesuaikan skala dan karakter perusahaan. Yang penting, seluruh salinan tidak mempunyai satu titik kegagalan yang sama.
Cloud Juga Tidak Otomatis Menggantikan Backup
Penggunaan cloud sering memberikan ketahanan yang lebih baik dibandingkan menyimpan seluruh data hanya pada satu komputer lokal. Namun, penyimpanan cloud dan backup tetap perlu dibedakan berdasarkan cara layanan tersebut bekerja.
File yang tersinkronisasi, misalnya, dapat ikut mengalami perubahan apabila file sumber dihapus atau mengalami perubahan yang kemudian tersinkronkan. Karena itu, perusahaan perlu memahami apakah layanan yang digunakan menyediakan versioning, retention, object lock, snapshot, atau mekanisme pemulihan lainnya.
Hal yang sama berlaku ketika aplikasi bisnis berjalan pada VPS atau cloud server. Fakta bahwa server berada di pusat data tidak otomatis berarti database perusahaan sudah mempunyai strategi backup yang memadai.
Server produksi dan backup mempunyai fungsi berbeda.
Server produksi digunakan untuk menjalankan aktivitas perusahaan. Backup disiapkan agar perusahaan mempunyai salinan yang dapat digunakan ketika lingkungan produksi perlu dipulihkan.
Keduanya sebaiknya dirancang sebagai bagian dari satu strategi keberlangsungan sistem.
File Backup Belum Tentu Bisa Dipulihkan
Ada satu bagian yang sangat penting tetapi relatif mudah terlewat: backup yang berhasil dibuat belum tentu berarti pemulihan pasti berhasil.
File dapat rusak. Backup dapat tidak lengkap. Database mungkin berhasil disalin tetapi konfigurasi lain yang dibutuhkan sistem tidak ikut tersimpan. Password enkripsi dapat tidak diketahui ketika pemulihan diperlukan. Bahkan perusahaan mungkin mempunyai file backup tetapi belum pernah mencoba menggunakannya.
NIST pada Juni 2026 menerbitkan OT Backup Quick Start Guide yang menekankan bahwa pengelolaan backup yang efektif tidak berhenti pada pembuatan salinan. Backup juga perlu dibuat secara teratur, diuji, serta ditinjau dalam latihan pemulihan.
Karena itu, pertanyaan yang lebih penting daripada “apakah kita mempunyai backup?” adalah:
“Apakah backup tersebut pernah diuji untuk memulihkan sistem?”
Pengujian tidak selalu harus dilakukan terhadap seluruh infrastruktur produksi. Perusahaan dapat mempunyai lingkungan uji untuk memastikan database dapat dikembalikan, file dapat dibaca, dan prosedur pemulihan memang dipahami oleh pihak yang bertanggung jawab.
Dengan cara tersebut, backup berubah dari sekadar file menjadi kemampuan pemulihan.
Tidak Semua Data Membutuhkan Perlakuan yang Sama
Perusahaan juga dapat menentukan prioritas berdasarkan nilai dan dampak kehilangan data.
Database ERP yang berubah setiap hari tentu mempunyai karakter berbeda dibandingkan arsip dokumen lama. Data transaksi mungkin membutuhkan backup lebih sering, sementara file tertentu dapat menggunakan interval yang lebih panjang.
Yang perlu dipahami adalah seberapa banyak data yang masih dapat ditoleransi hilang ketika gangguan terjadi dan seberapa cepat sistem perlu kembali digunakan.
Pertanyaan tersebut membantu perusahaan menentukan frekuensi backup dan prioritas pemulihan.
NIST sejak lama menempatkan identifikasi operasi dan data kritis sebagai bagian dari perencanaan pemulihan. Data yang mendukung layanan penting perlu dikenali sehingga strategi recovery dapat disusun berdasarkan kebutuhan bisnis, bukan sekadar berdasarkan kapasitas penyimpanan.
Artinya, strategi backup yang baik tidak selalu berarti menyalin seluruh hal sesering mungkin. Strateginya perlu mempertimbangkan nilai informasi dan kebutuhan operasional.
Backup Menjadi Bagian dari Sistem Informasi Perusahaan
Ketika perusahaan mulai menggunakan ERP, server, penyimpanan terpusat, aplikasi internal, dan berbagai layanan digital lainnya, data semakin menjadi bagian dari operasional sehari-hari.
Pada kondisi tersebut, backup tidak lagi hanya menjadi urusan teknisi.
Keputusan mengenai data apa yang penting, berapa lama riwayat perlu dipertahankan, siapa yang dapat mengakses backup, serta sistem mana yang harus dipulihkan terlebih dahulu berkaitan langsung dengan kebutuhan bisnis.
CISA bahkan menyarankan organisasi memahami aset dan sistem mana yang paling penting bagi layanan maupun pendapatan agar prioritas pemulihan dapat ditentukan ketika terjadi insiden.
Bagi Umbul Sandhi Yudha, pendekatan seperti ini membuat backup menjadi bagian dari pembangunan infrastruktur dan Sistem Informasi Manajemen secara keseluruhan. Server, jaringan, aplikasi, keamanan, backup, dan proses pemulihan mempunyai hubungan yang saling mendukung.
Perusahaan tidak harus langsung membangun infrastruktur yang kompleks. Strategi dapat dimulai dari memahami di mana data penting saat ini berada, bagaimana salinannya dibuat, apakah salinan tersebut berada pada lingkungan yang berbeda, serta apakah pemulihan pernah diuji.
Dari pemahaman tersebut, prinsip 3-2-1 dapat diterapkan secara proporsional sesuai skala dan kebutuhan perusahaan.
Pada akhirnya, kualitas backup bukan hanya dinilai dari berapa banyak file yang tersimpan.
Nilainya baru benar-benar terlihat ketika perusahaan menghadapi gangguan dan mampu mengatakan dengan yakin:
data yang dibutuhkan masih tersedia, salinannya terlindungi, dan kami mengetahui bagaimana memulihkannya.
Di situlah backup menjadi bagian dari ketahanan operasional perusahaan, bukan sekadar folder tambahan berisi salinan data.
Apakah usaha anda menghadapi kebutuhan yang serupa?
USY membantu perusahaan memahami kebutuhan usaha dan mengembangkan solusi yang relevan dengan proses operasional.
Konsultasikan Kebutuhan Anda